Ben
Sedat Özdemir — Ethical Hacker ve Siber Güvenlik Mühendisi
Sr. Expert Pentest & Vulnerability Management Engineer
Ethical hacker. Saldırgan gibi düşünüyor, öğrendiklerimi herkes için yazıyorum.
Sr. Expert Pentest & Vulnerability Management Engineer
Ethical hacker. Saldırgan gibi düşünüyor, öğrendiklerimi herkes için yazıyorum.
10+
yıl ofansif güvenlik deneyimi
Ofansif
Savunma ve süreç
Uyumluluk
Mühendislik altyapısı
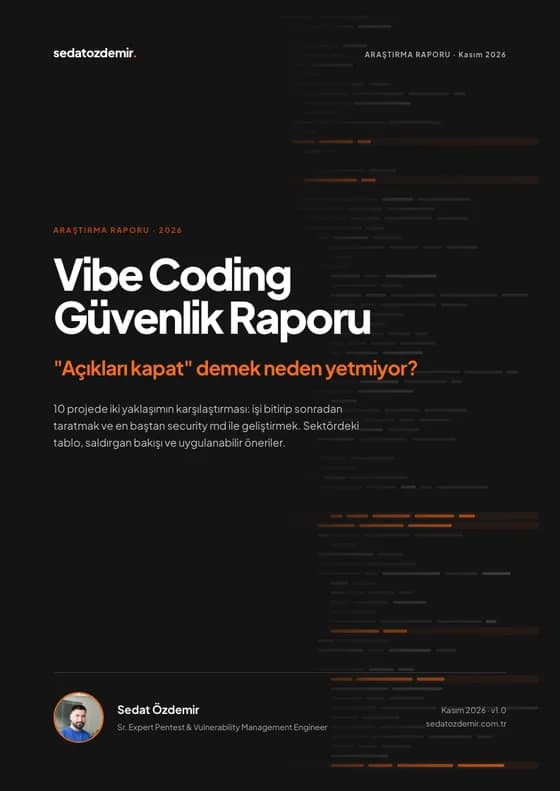
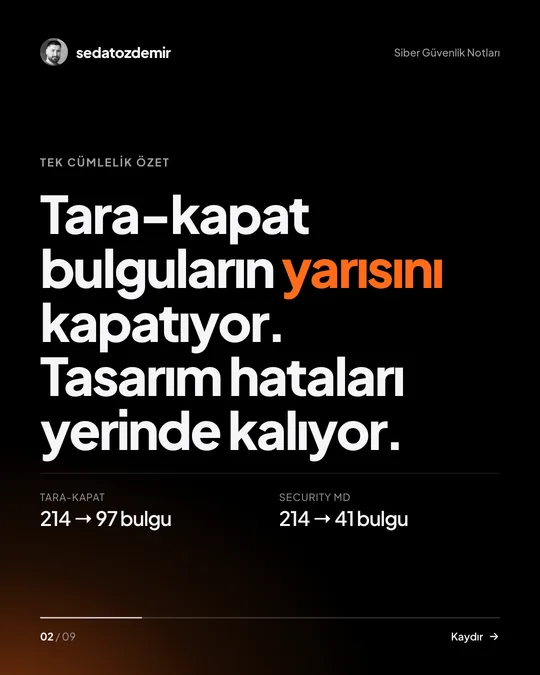
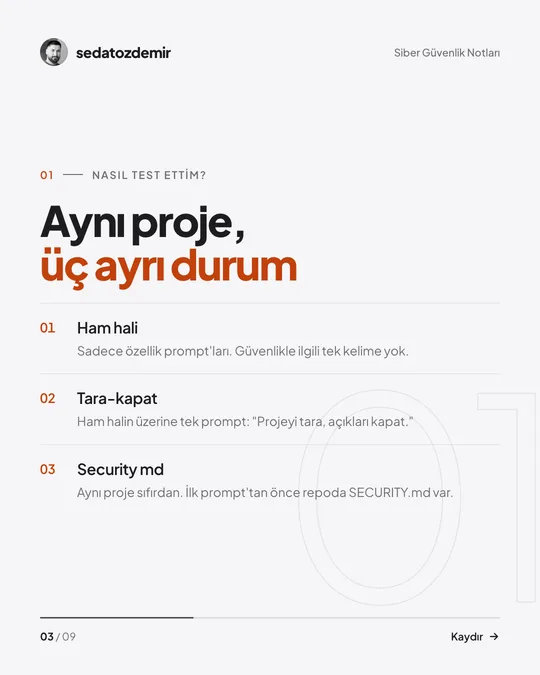
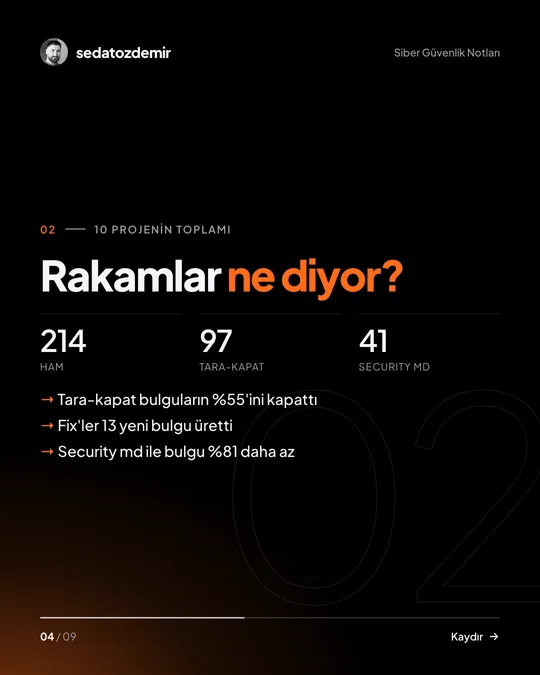
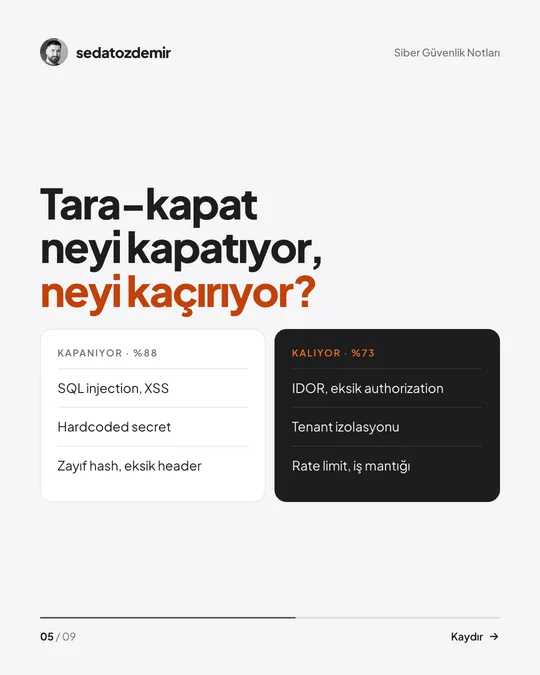
Yeni bir araştırma raporu yazdım. 10 projede "açıkları kapat" demenin neden yetmediğini ölçtüm.
214 → 17 bulgu, ham halden security md + review'a
Sr. Expert Pentest & Vulnerability Management Engineer
Merak ettiğim konu
Özel modeller güvenlik işleri için nasıl eğitilir ve bu modellerin kendi güvenliği nasıl sağlanır.
Uzmanlık alanları
Teknik haberler, çözümler ve kodlar. Hepsi kendi laboratuvarımdan ya da kamuya açık kaynaklardan.
Saldırı zinciri, AD, C2 ve kaçınma teknikleri
7 yazıWeb, API, mobil ve iç ağ testleri
7 yazıCI/CD, SAST/DAST, container ve K8s
9 yazıÖrnek inceleme, IOC ve tespit kuralları
7 yazıBinary, sürücü ve firmware incelemesi
1 yazıLLM güvenliği, prompt injection, AI ile av
3 yazıZafiyet haberleri ve kısa yorumlar
4 yazıDonanım, firmware, SCADA ve endüstriyel sistemler
6 yazı
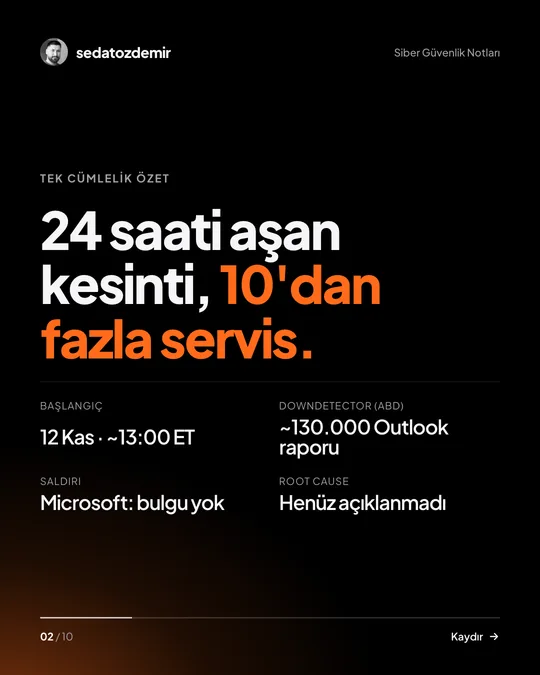
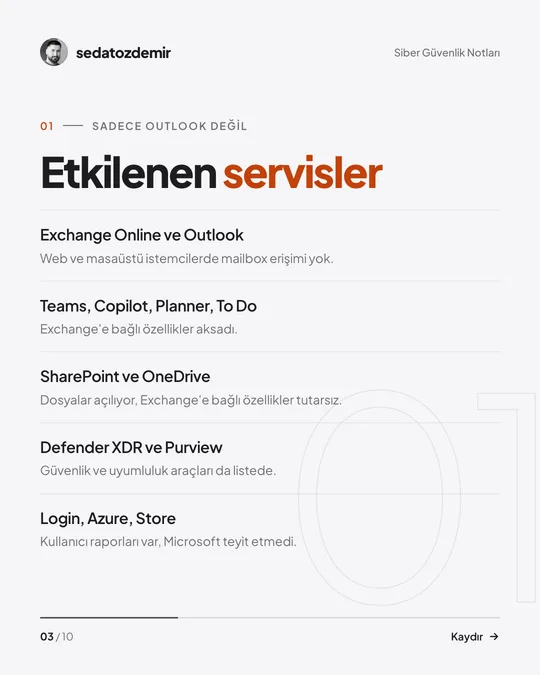
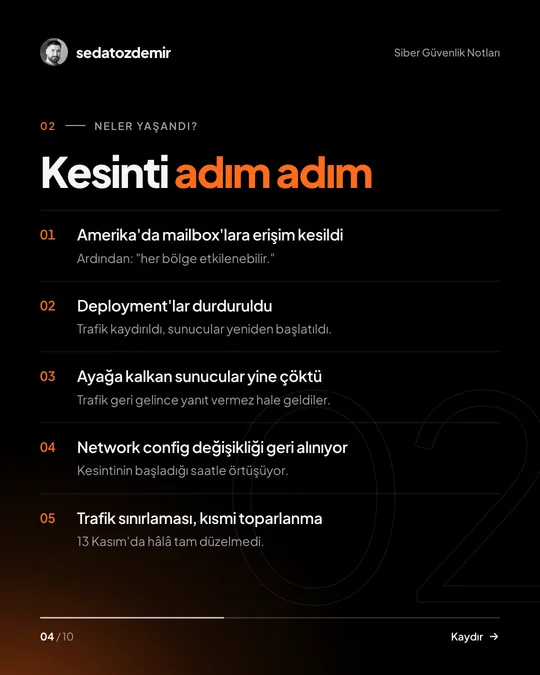
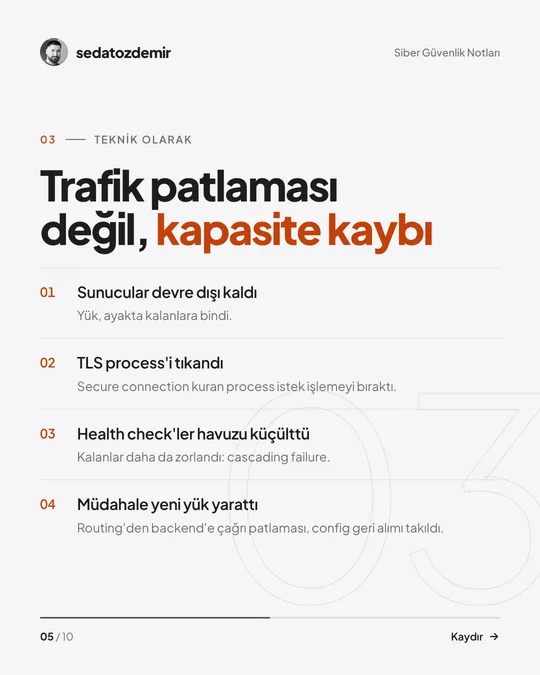
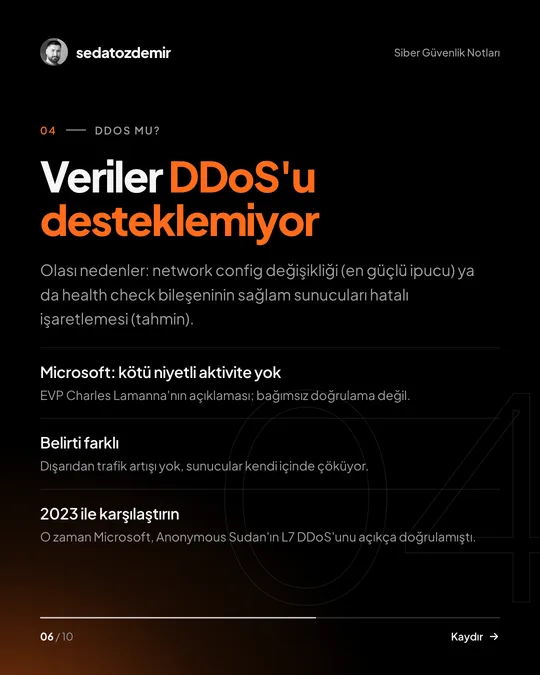
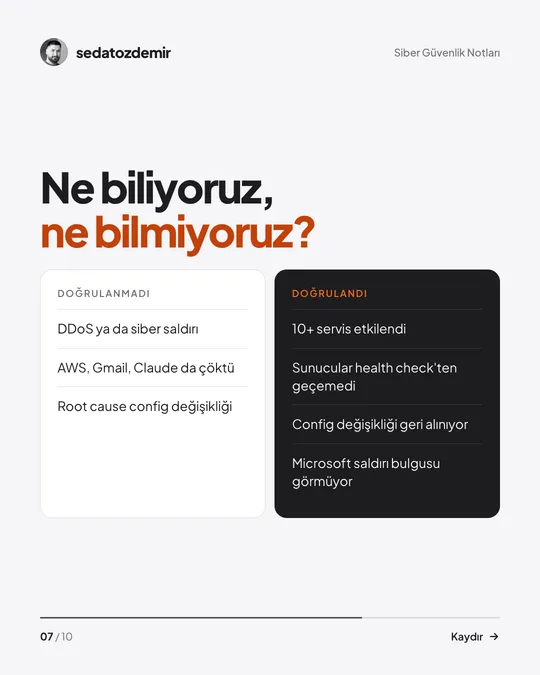
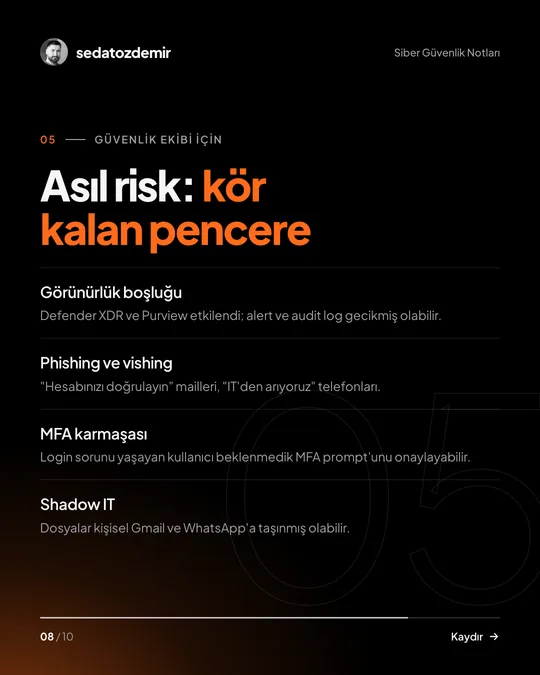
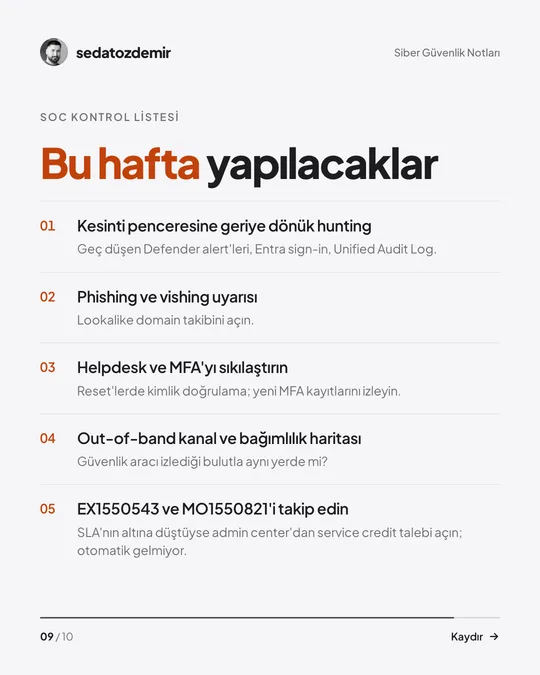
 Karusel · 10 sayfa01 / 10
Microsoft 365 kesintisi: DDoS mu, kendi değişikliği mi?
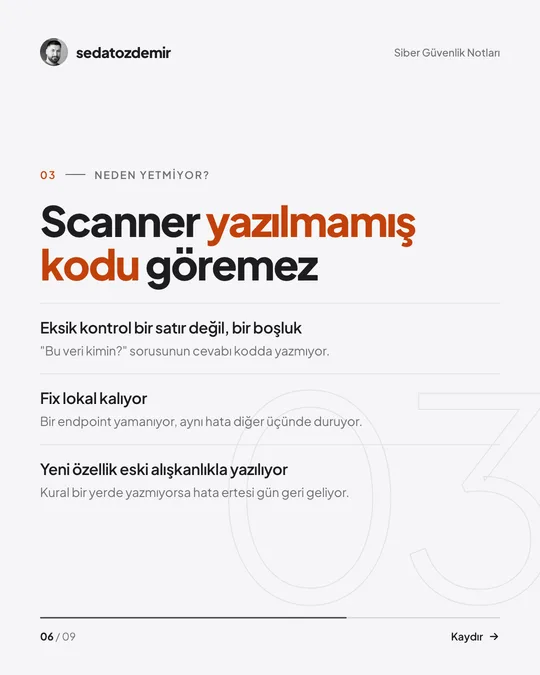
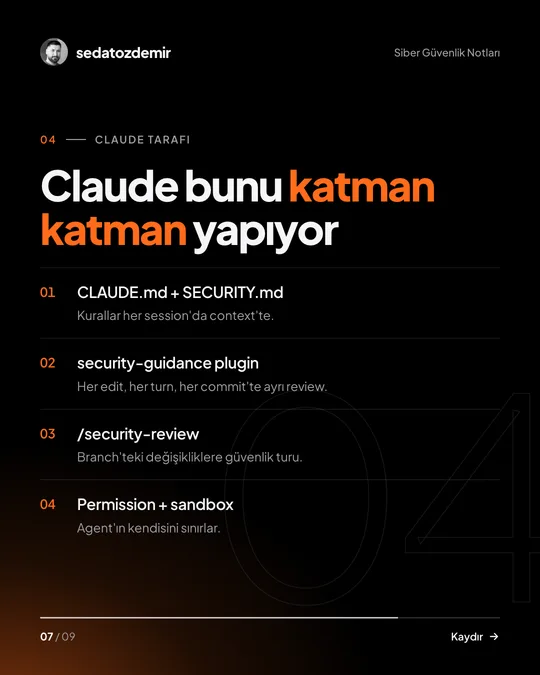
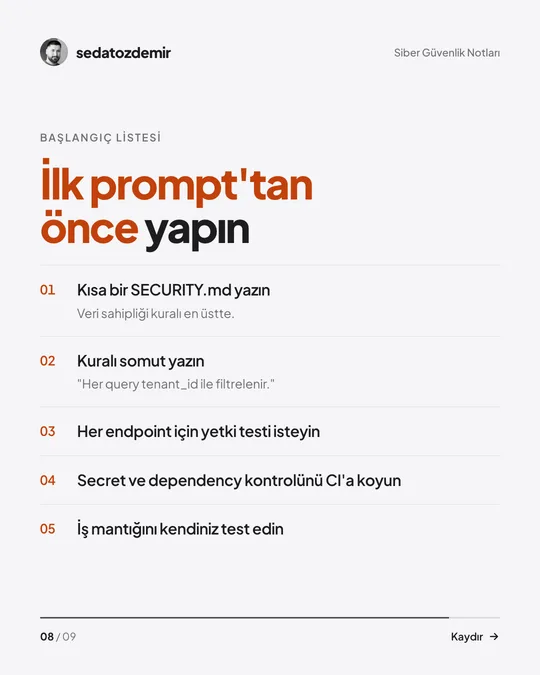
 Araştırma · 9 sayfa01 / 09
Vibe coding: "Açıkları kapat" demek neden yetmiyor?
 Özel gün
Cumhuriyetimiz 103 yaşında
TV, radyo, röportajlar, etkinlik konuşmaları ve haberler.
Web, API, iç ağ ve mobil sızma testleri, red team çalışmaları, zafiyet yönetimi ve DevSecOps. 12 programlama dilinde full stack geliştirdim; bir uygulamanın nasıl kırıldığını, nasıl yazıldığını bildiğim için anlıyorum. Buradaki her şey kişisel görüşümdür; çalıştığım hiçbir kurumu temsil etmez.
İletişim
Basın talepleri, konferans ve meetup davetleri, yazılardaki bir hatayı düzeltmek ya da sadece bir soru. Hepsini kendim okuyorum.
Acil bir zafiyet bildirimiyse konuya "Güvenlik" yazın.